网络信息安全与软件开发 构建数字时代的坚固防线
引言
随着云计算、大数据、物联网和人工智能技术的迅猛发展,网络信息安全已成为个人、企业乃至国家安全的核心议题。网络与信息安全软件开发作为保障信息安全的关键手段,正在经历前所未有的变革与挑战。本文将从网络信息安全的现状出发,深入探讨安全软件开发的关键技术、实践策略与未来趋势。
一、网络信息安全面临的严峻形势
1.1 攻击手段日趋复杂
从传统的病毒、木马到高级持续性威胁(APT)、零日漏洞、勒索软件和供应链攻击,网络攻击的复杂度与破坏力不断升级。攻击者利用自动化工具和人工智能技术,能够快速发现并利用系统漏洞。
1.2 攻击面持续扩大
远程办公、移动设备、API接口和第三方组件的广泛使用,使得企业网络边界日益模糊,安全防护的难度显著增加。任何一个薄弱环节都可能成为攻击者的突破口。
1.3 合规要求日益严格
《网络安全法》《数据安全法》《个人信息保护法》以及GDPR等法规对数据的采集、存储、传输和处理提出了严格要求,安全软件开发必须内置合规能力。
二、网络与信息安全软件开发的核心目标
安全软件开发不仅仅是编写代码,更是一种贯穿需求分析、设计、编码、测试、部署和运维全生命周期的工程实践。其核心目标包括:
- 机密性:确保信息仅被授权用户访问。
- 完整性:防止数据被未授权篡改。
- 可用性:保证系统和数据在需要时可被正常访问。
- 可审计性:记录并追踪安全相关事件,便于事后分析与追责。
- 抗抵赖性:确保用户无法否认其操作行为。
三、安全软件开发的关键技术
3.1 安全开发生命周期(SDLC)
将安全活动嵌入传统SDLC的每个阶段:
- 需求阶段:定义安全需求与合规要求。
- 设计阶段:进行威胁建模(如STRIDE)、架构风险评估。
- 编码阶段:遵循安全编码规范,使用静态代码分析工具。
- 测试阶段:开展动态测试、渗透测试与模糊测试。
- 部署与运维阶段:实施安全配置、持续监控与漏洞管理。
3.2 加密与密钥管理
采用国密算法(SM2/SM3/SM4)或国际标准算法(AES、RSA、ECC),结合硬件安全模块(HSM)和密钥管理系统,保障数据在存储与传输过程中的机密性。
3.3 身份认证与访问控制
实现多因素认证(MFA)、单点登录(SSO)和基于属性的访问控制(ABAC),遵循最小权限原则,防止横向移动和越权访问。
3.4 安全编码与漏洞防护
常见漏洞如SQL注入、跨站脚本(XSS)、跨站请求伪造(CSRF)和缓冲区溢出,可通过输入验证、参数化查询、输出编码和内存安全语言加以防范。
3.5 安全测试与自动化
将SAST、DAST、IAST和SCA工具集成到CI/CD流水线中,实现安全左移,及早发现并修复缺陷。
四、安全软件开发的实践框架
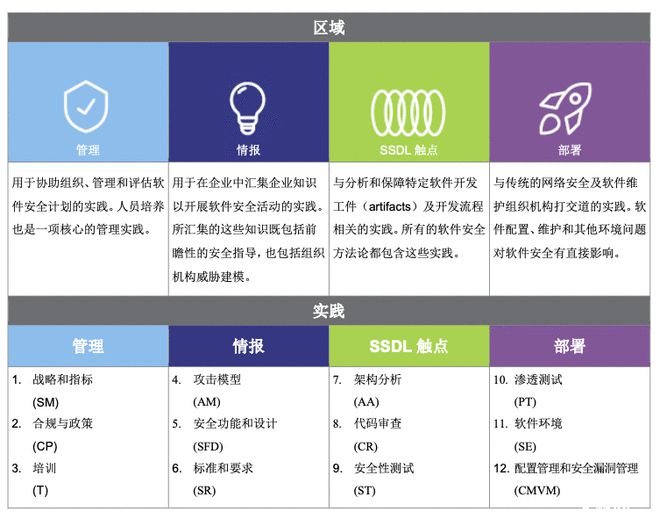
企业可参考以下主流框架构建安全开发体系:
- 微软SDL:强调威胁建模、安全培训与发布后响应。
- OWASP SAMM:提供可度量的安全成熟度模型。
- NIST SSDF:美国国家标准与技术研究院发布的软件安全框架。
- DevSecOps:将安全无缝融入开发运维一体化流程。
五、未来趋势与挑战
- AI驱动的安全开发:利用机器学习检测异常行为与未知威胁,同时防止对抗性攻击。
- 云原生安全:面向容器、微服务和Serverless架构的安全工具与策略。
- 零信任架构:默认不信任任何内外网流量,持续验证身份与权限。
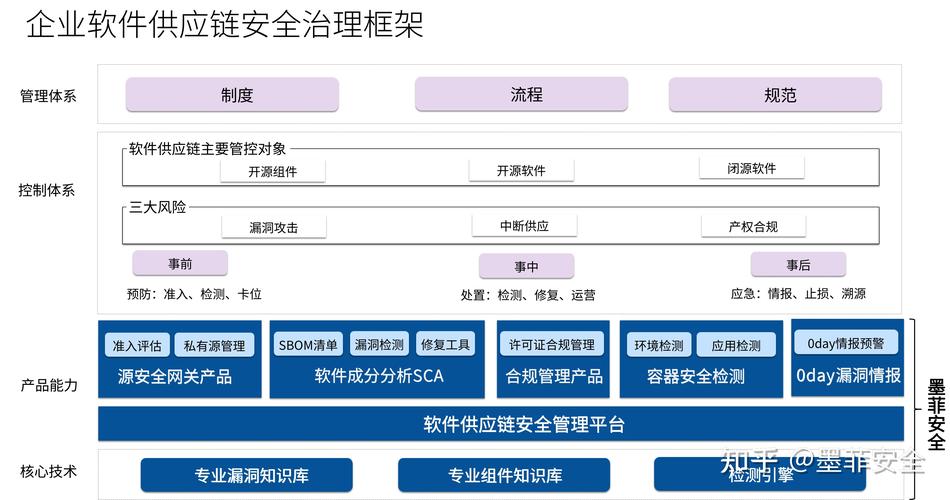
- 软件供应链安全:加强开源组件治理,建立软件物料清单(SBOM)。
- 隐私增强技术:同态加密、联邦学习与差分隐私在安全软件中的应用。
##
网络信息安全不是一次性的项目,而是持续演进的对抗过程。网络与信息安全软件开发要求组织将安全视为质量属性,而非事后补丁。通过构建系统化的安全开发能力,整合技术、流程与人员,方能在日益复杂的威胁环境中筑牢数字防线,为业务创新保驾护航。
如若转载,请注明出处:http://www.sflxsw.com/product/33.html
更新时间:2026-10-05 22:08:45